OPÉRATIONS CRYPTOGRAPHIQUES · CONÇU AU QUÉBEC

Maîtrisez votre infrastructure cryptographique avant qu’elle ne vous maîtrise.

Ecurem apporte visibilité, automatisation et gouvernance aux certificats, aux actifs cryptographiques, à la PKI et aux transformations cryptographiques, des opérations TLS quotidiennes jusqu’à la préparation post-quantique.

CLMACMEPKIDNS-01PQCFR / EN
Ecurem CLM dashboard
Cycle de vie certificatObservé · gouverné · automatisé
Préparation cryptographiqueRSA · ECC · PQC
01Découvrir
02Inventorier
03Gouverner
04Automatiser
05Préparer
ECUREM PRODUCT ECOSYSTEM

Une vision. Des produits complémentaires.

Utilisez le plan de contrôle SaaS pour gouverner le cycle de vie à l’échelle, et l’automatisation locale lorsque l’infrastructure doit rester sous votre contrôle.

FLAGSHIPCLM / SaaS

Ecurem CLM

Gouvernance centralisée des certificats et des actifs cryptographiques : découverte, inventaire, orchestration des renouvellements, conformité, PKI Client, crypto-agilité et opérations assistées par IA.

DiscoveryInventoryRenewalCompliancePKIAida
Ecurem CLM Renewal
Explorer la plateforme →
LOCAL / SELF-HOSTEDACM

EcuremACM

Un moteur Web local d’automatisation ACME pour l’émission et le renouvellement de certificats, destiné aux clients qui veulent garder le contrôle opérationnel dans leur infrastructure.

DNS→ACME→TLS→Deploy
499$ CAD / an / client
LE PROBLÈME

Les certificats deviennent plus courts. La cryptographie devient plus dynamique.

Le suivi manuel ne passe pas à l’échelle lorsque certificats, données de validation, cibles de déploiement et algorithmes évoluent selon des rythmes différents. Le modèle d’exploitation doit devenir automatisé et observable.

Comprendre les transformations cryptographiques →
2026Validité TLS publique ≤ 200 jours
2027Validité TLS publique ≤ 100 jours
2029Validité TLS publique ≤ 47 jours
CA/Browser Forum SC081
ECUREM CLM

De la visibilité à l’action.

DISCOVERY

Trouvez ce que vous ne savez pas encore que vous possédez.

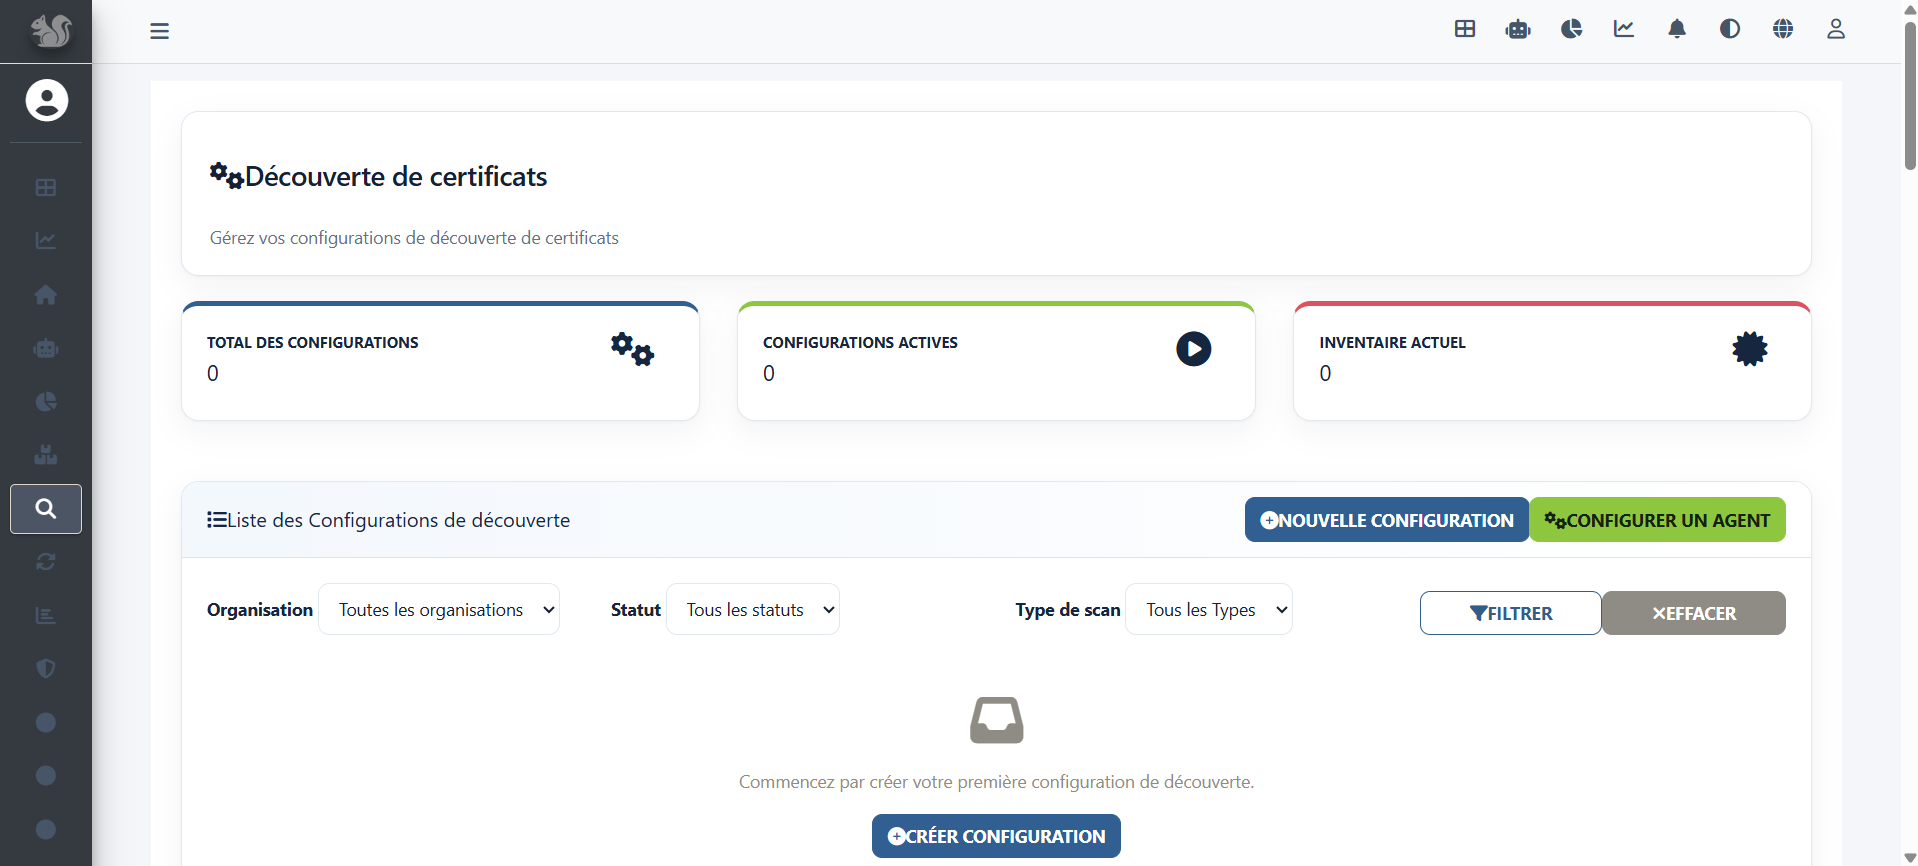
Découvrez les certificats publics et internes ainsi que les actifs cryptographiques, y compris les observations CBOM locales, et intégrez les résultats dans des inventaires gouvernés.

Discovery
RENEWAL

Automatisez la partie risquée.

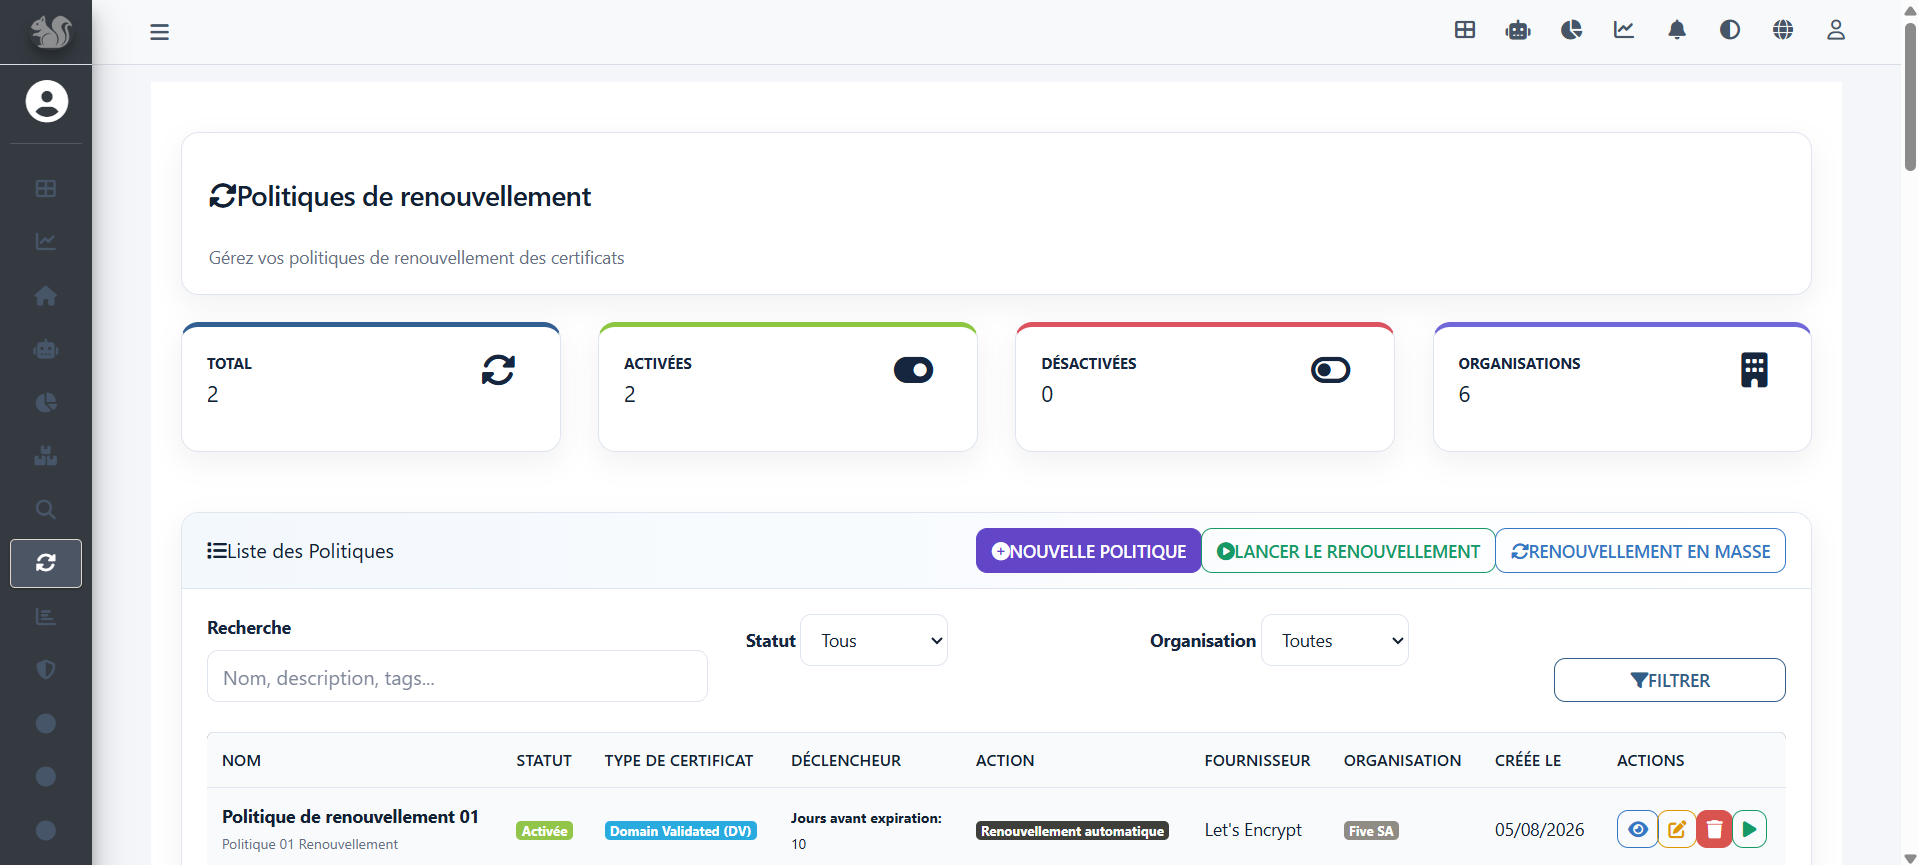
Renouvellement piloté par politiques avec DNS, ACME, cPanel AutoSSL et vérification du déploiement.

Renewal
COMPLIANCE

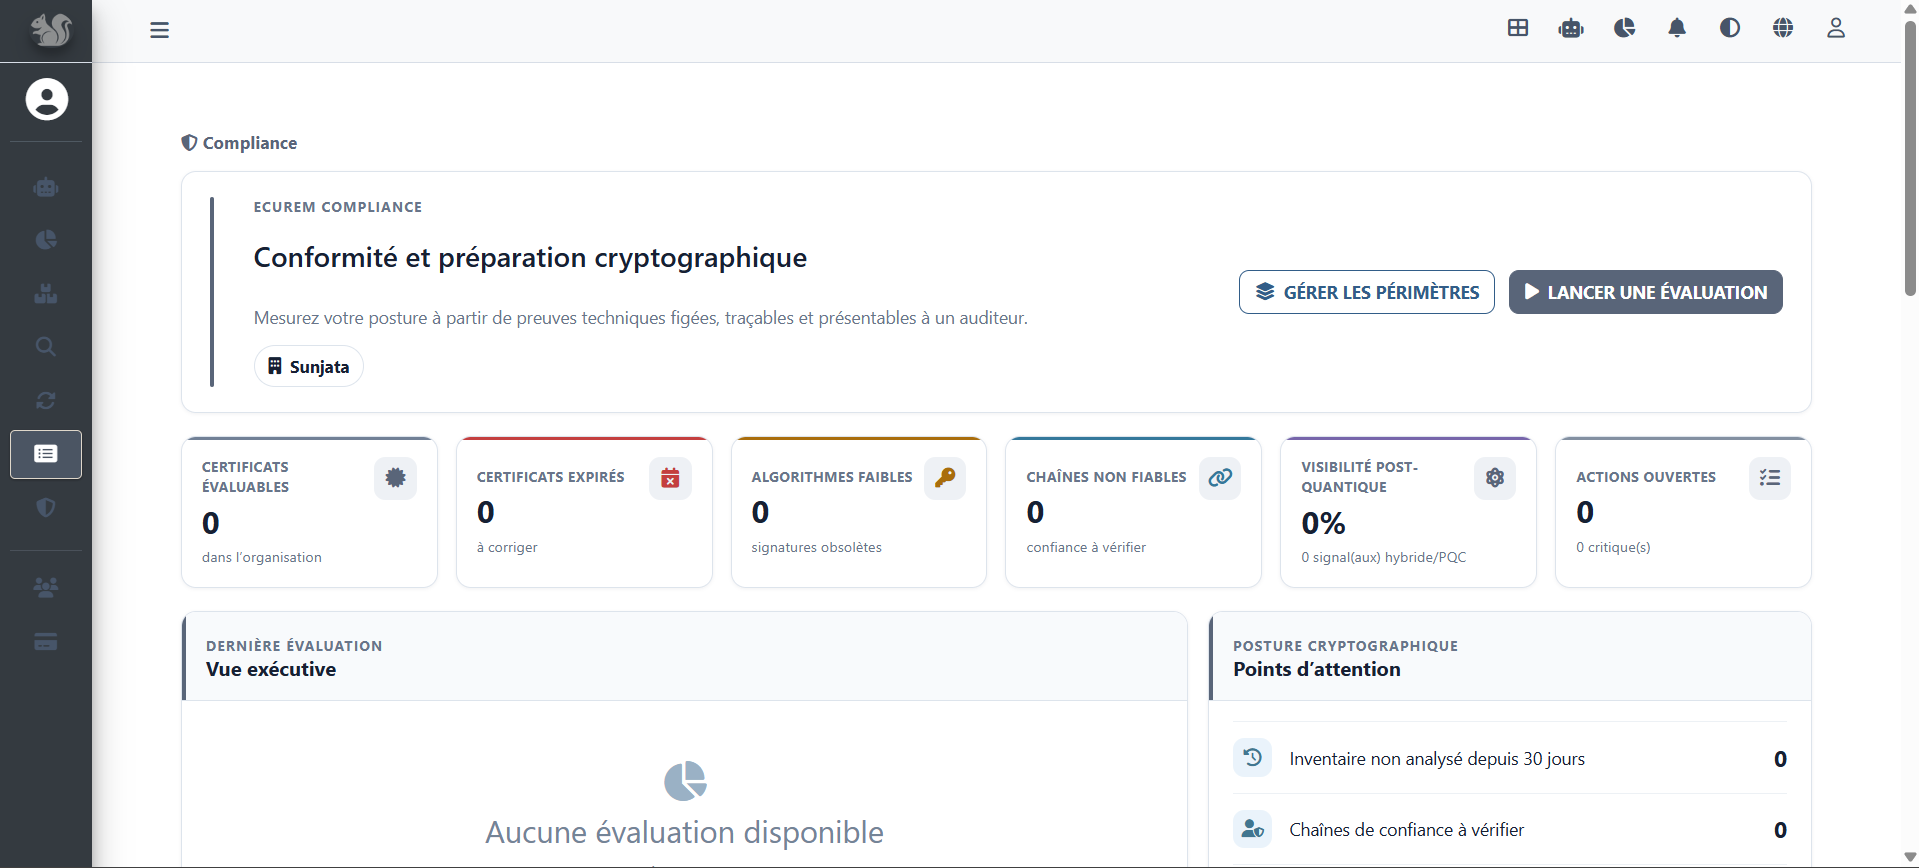
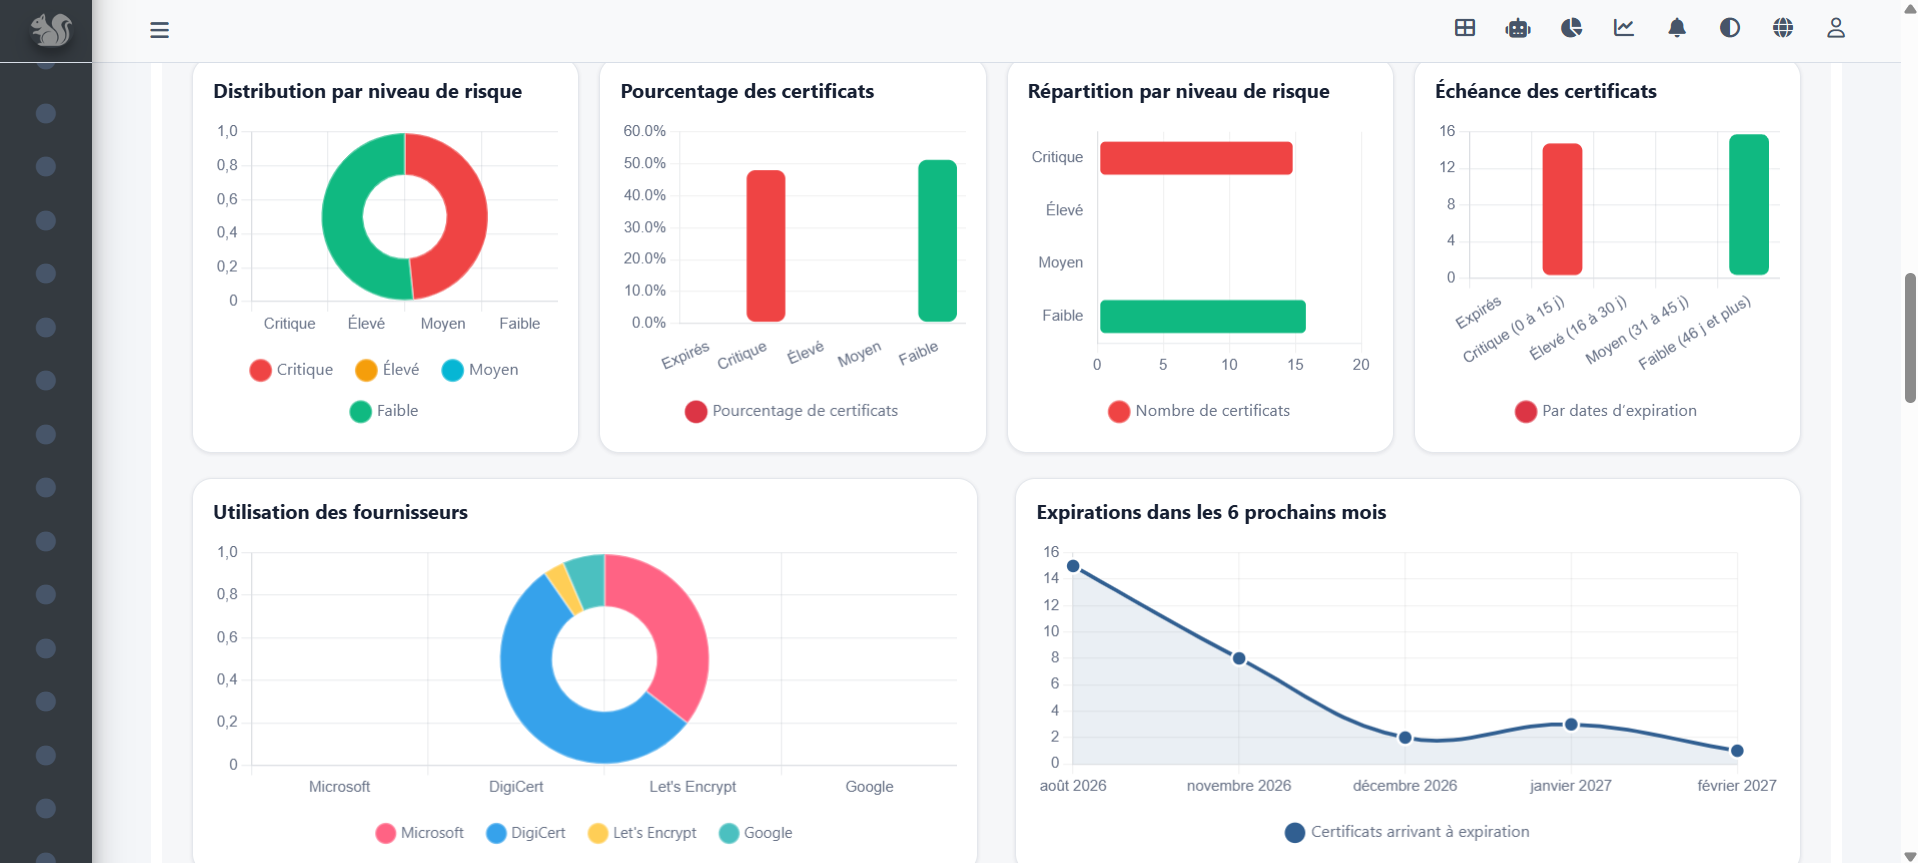
Transformez les données des certificats et des actifs cryptographiques en preuves.

Suivez posture, exceptions et hygiène cryptographique en un seul endroit.

Compliance
AIDA · PKI CLIENT · NOTIFICATIONS

Opérez, comprenez et réagissez depuis un même plan de contrôle.

Ecurem CLM réunit assistance opérationnelle, gestion de la confiance interne et alertes proactives autour du même inventaire gouverné.

AIDA · ASSISTANT IA

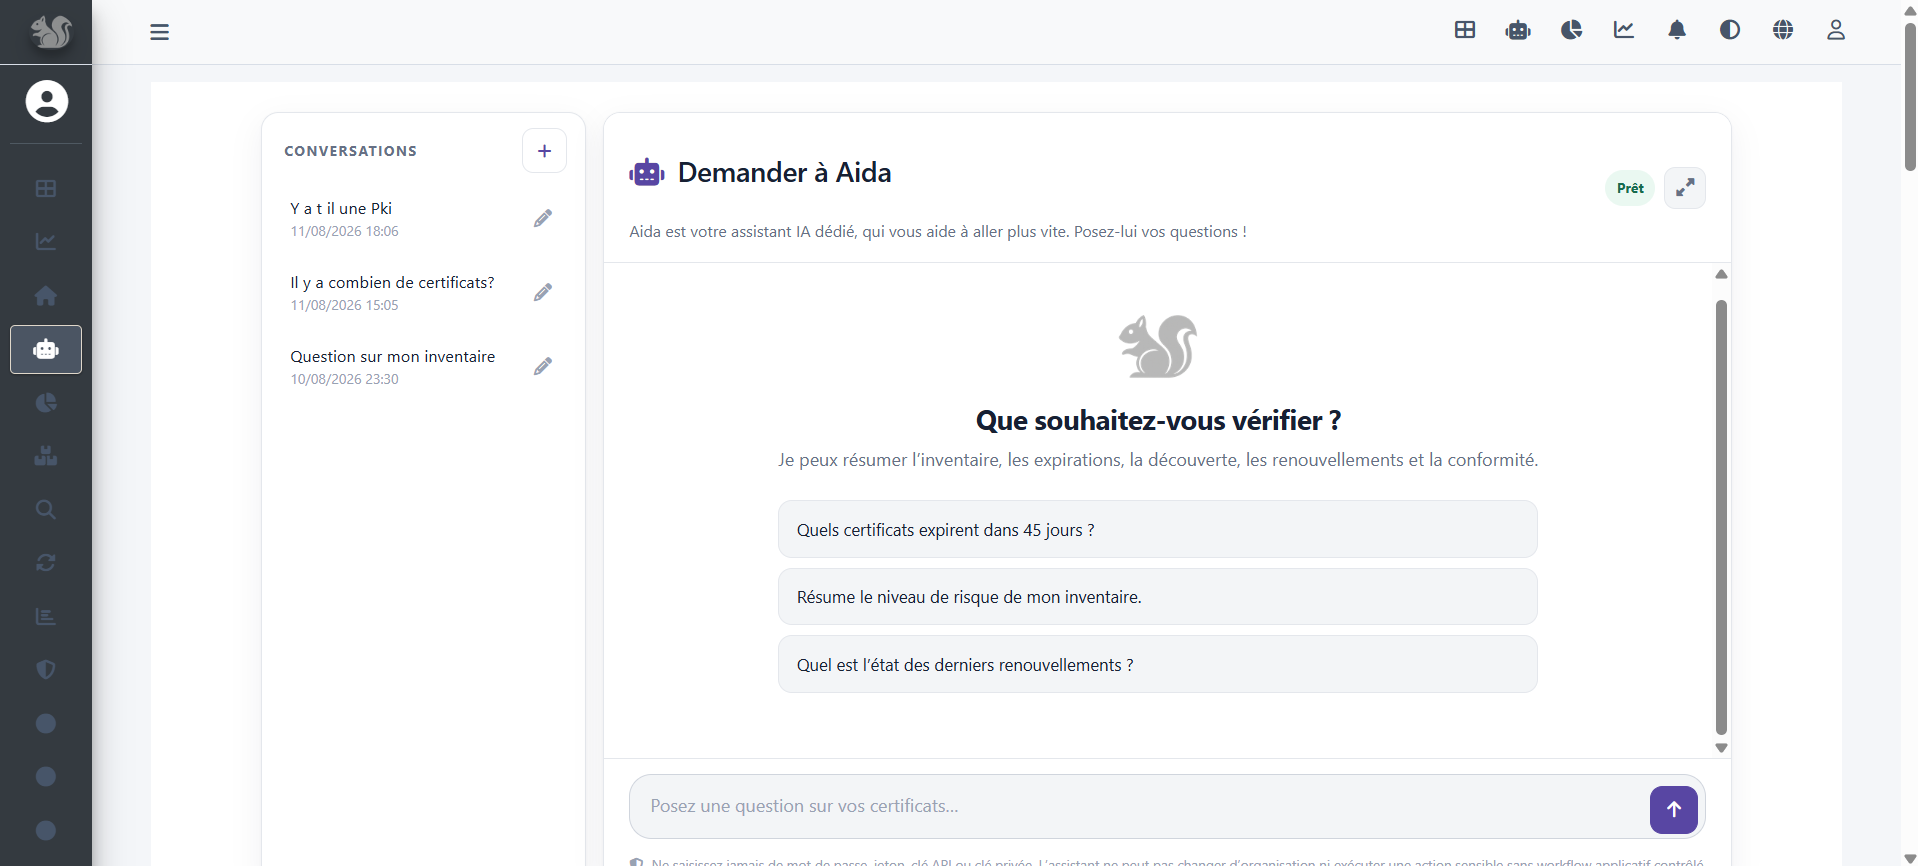
Interrogez directement votre patrimoine cryptographique.

Utilisez le langage naturel pour résumer l’inventaire des certificats, les actifs cryptographiques, les expirations, la découverte, les renouvellements et la conformité tout en préservant l’isolation des données de chaque organisation.

Aida — Ecurem CLM
PKI CLIENT

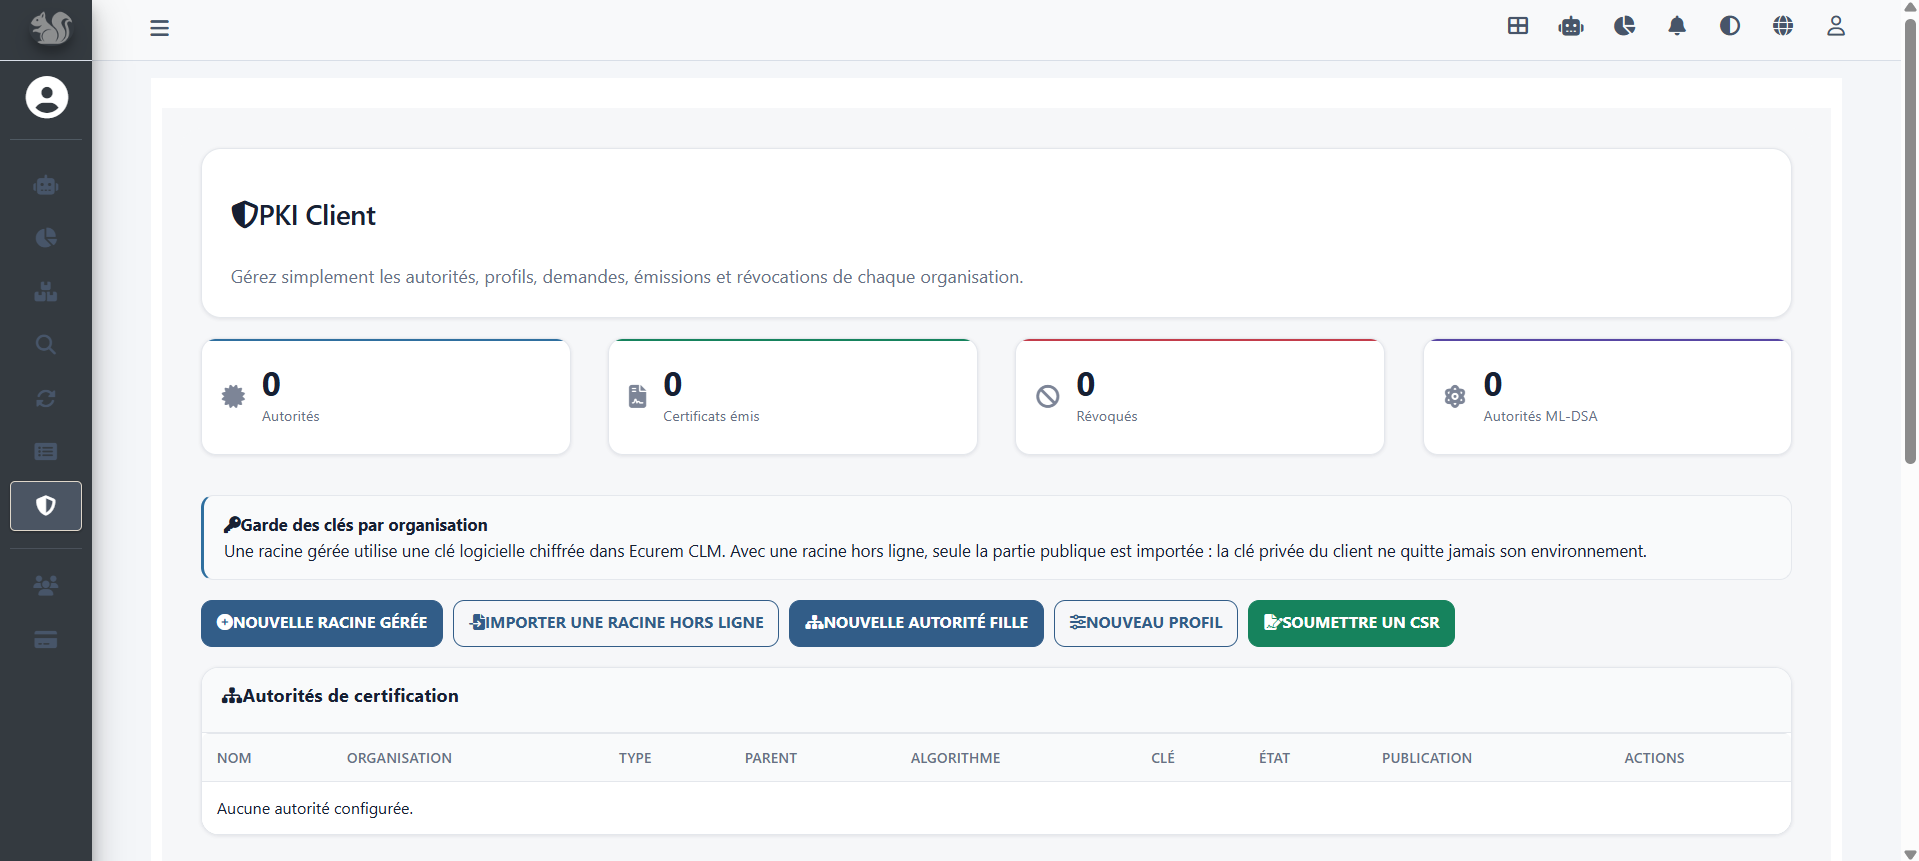
Gouvernez la confiance interne.

Gérez autorités privées, profils, demandes, émissions et révocations aux côtés des opérations TLS publiques.

PKI Client
NOTIFICATIONS

Agissez avant qu’un problème ne devienne une panne.

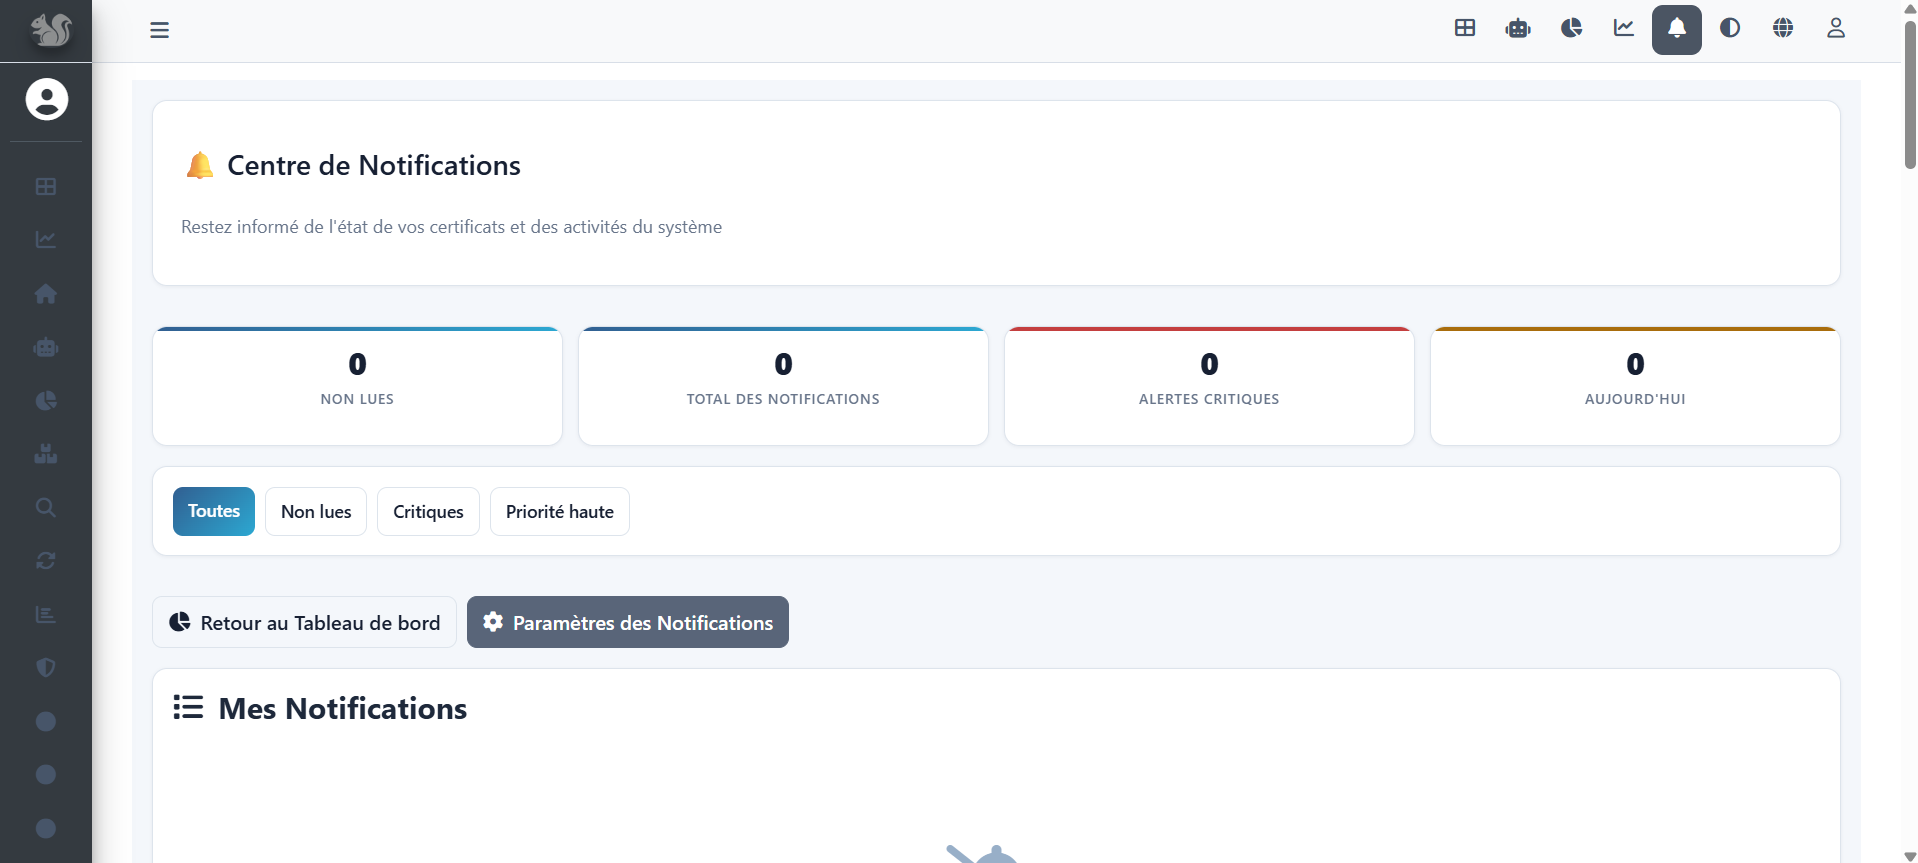
Centralisez alertes et activités certificat avec priorisation des événements critiques.

Centre de Notifications
POST-QUANTUM · CRYPTO AGILITY

Préparez la migration avant qu’elle ne devienne urgente.

Le NIST a standardisé ML-KEM, ML-DSA et SLH-DSA. Le défi concret pour les organisations est désormais l’inventaire, la visibilité des dépendances, la priorisation et la transition contrôlée.

Explorer la crypto-agilité
PQC
ML-KEMML-DSASLH-DSA
KNOWLEDGE HUB

De la profondeur technique sans le labyrinthe.

Guides, politiques, explications cryptographiques et documentation opérationnelle restent intégrés à l’expérience produit — pas cachés dans un site support séparé.

ECUREM CLM

Commencez par la visibilité. Avancez vers l’automatisation.

Un modèle moderne d’exploitation cryptographique doit rendre les certificats et les actifs cryptographiques plus faciles à gouverner, pas plus difficiles à comprendre.