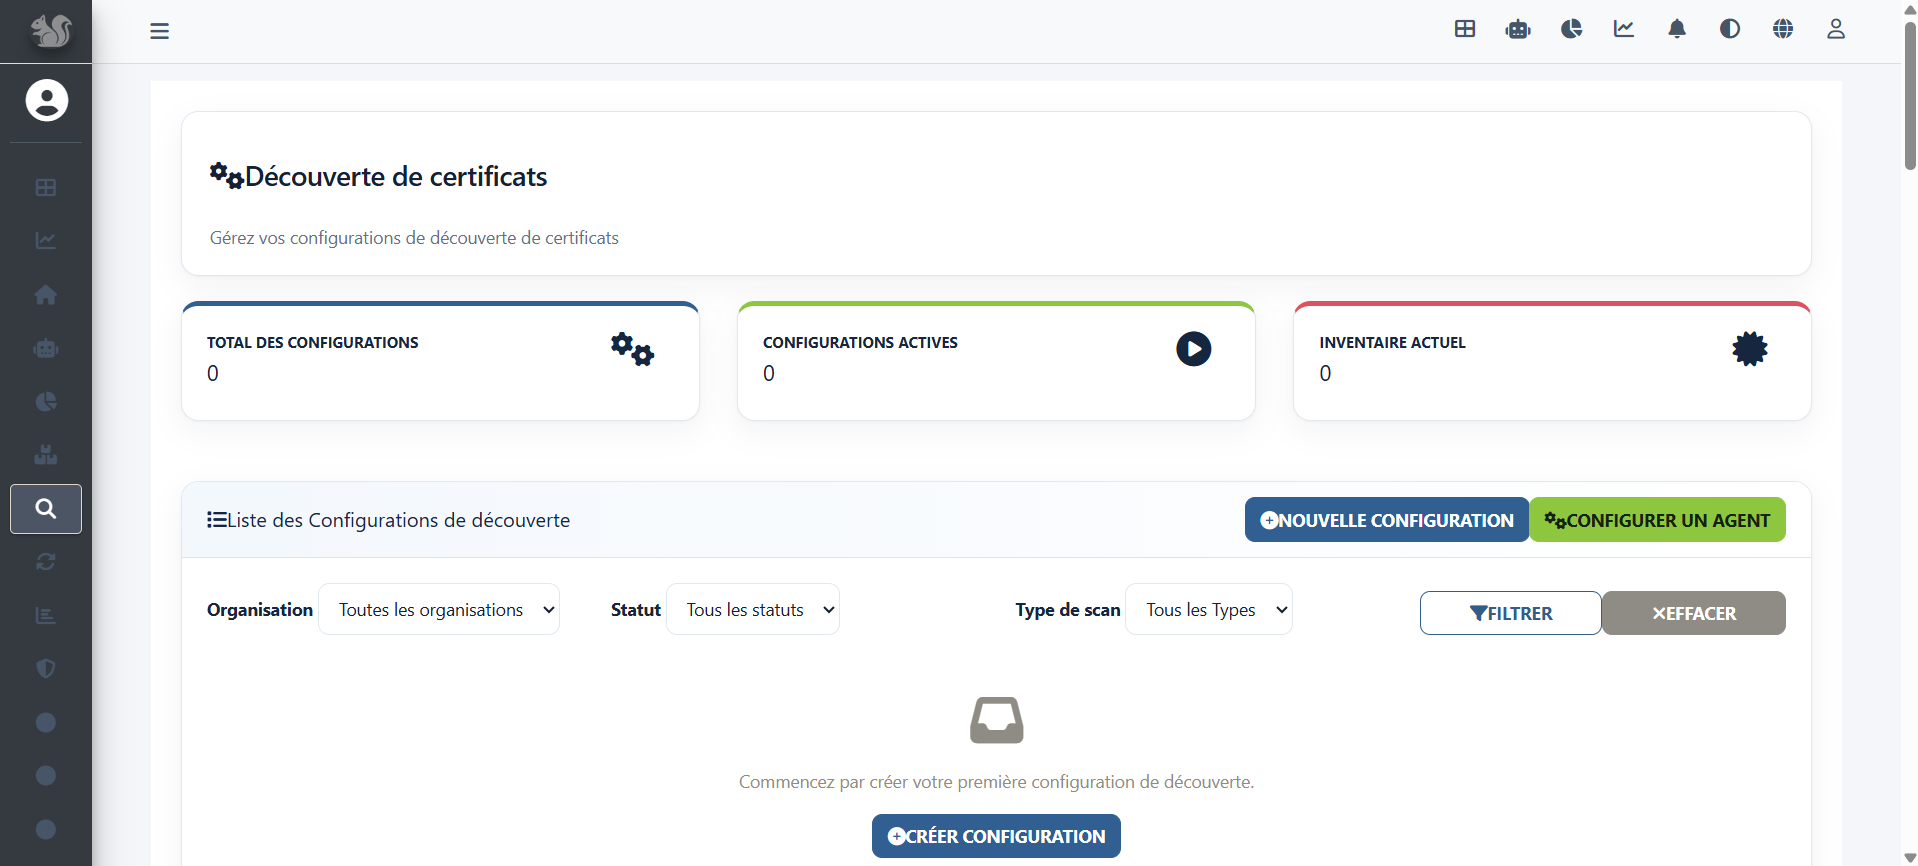
Sachez ce qui existe.
Discovery réduit les angles morts en trouvant les certificats et les actifs cryptographiques dans les environnements exposés et internes, y compris les observations CBOM locales, puis en alimentant des inventaires gouvernés.
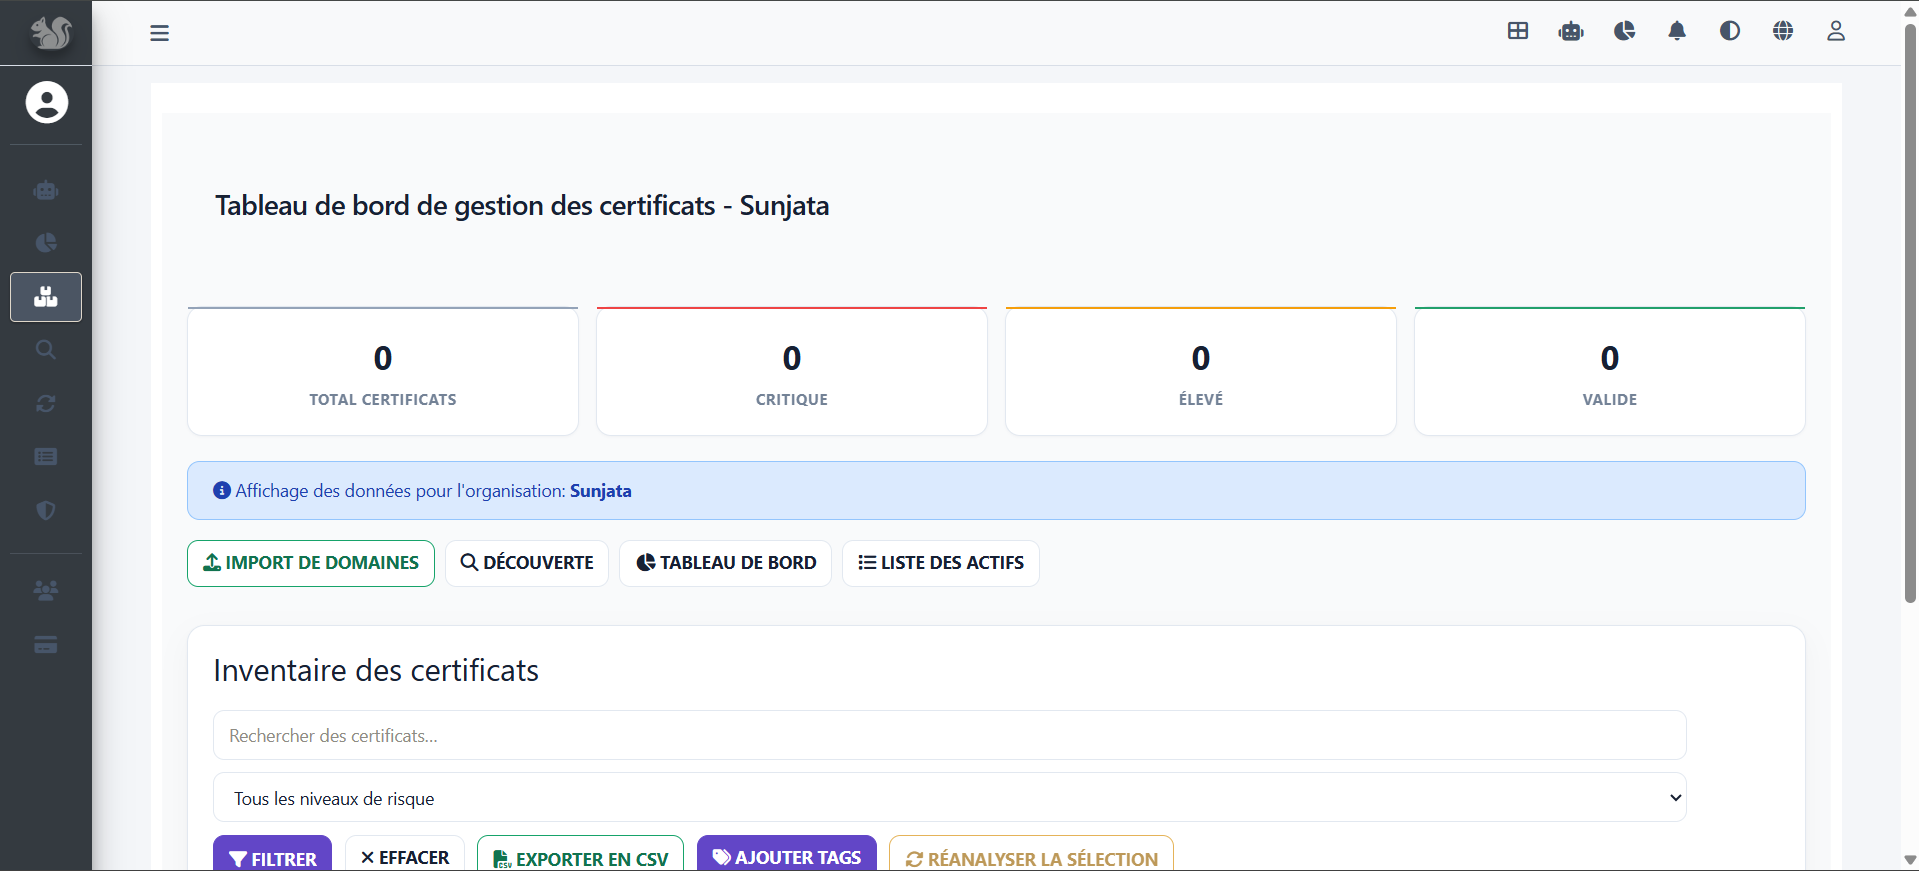
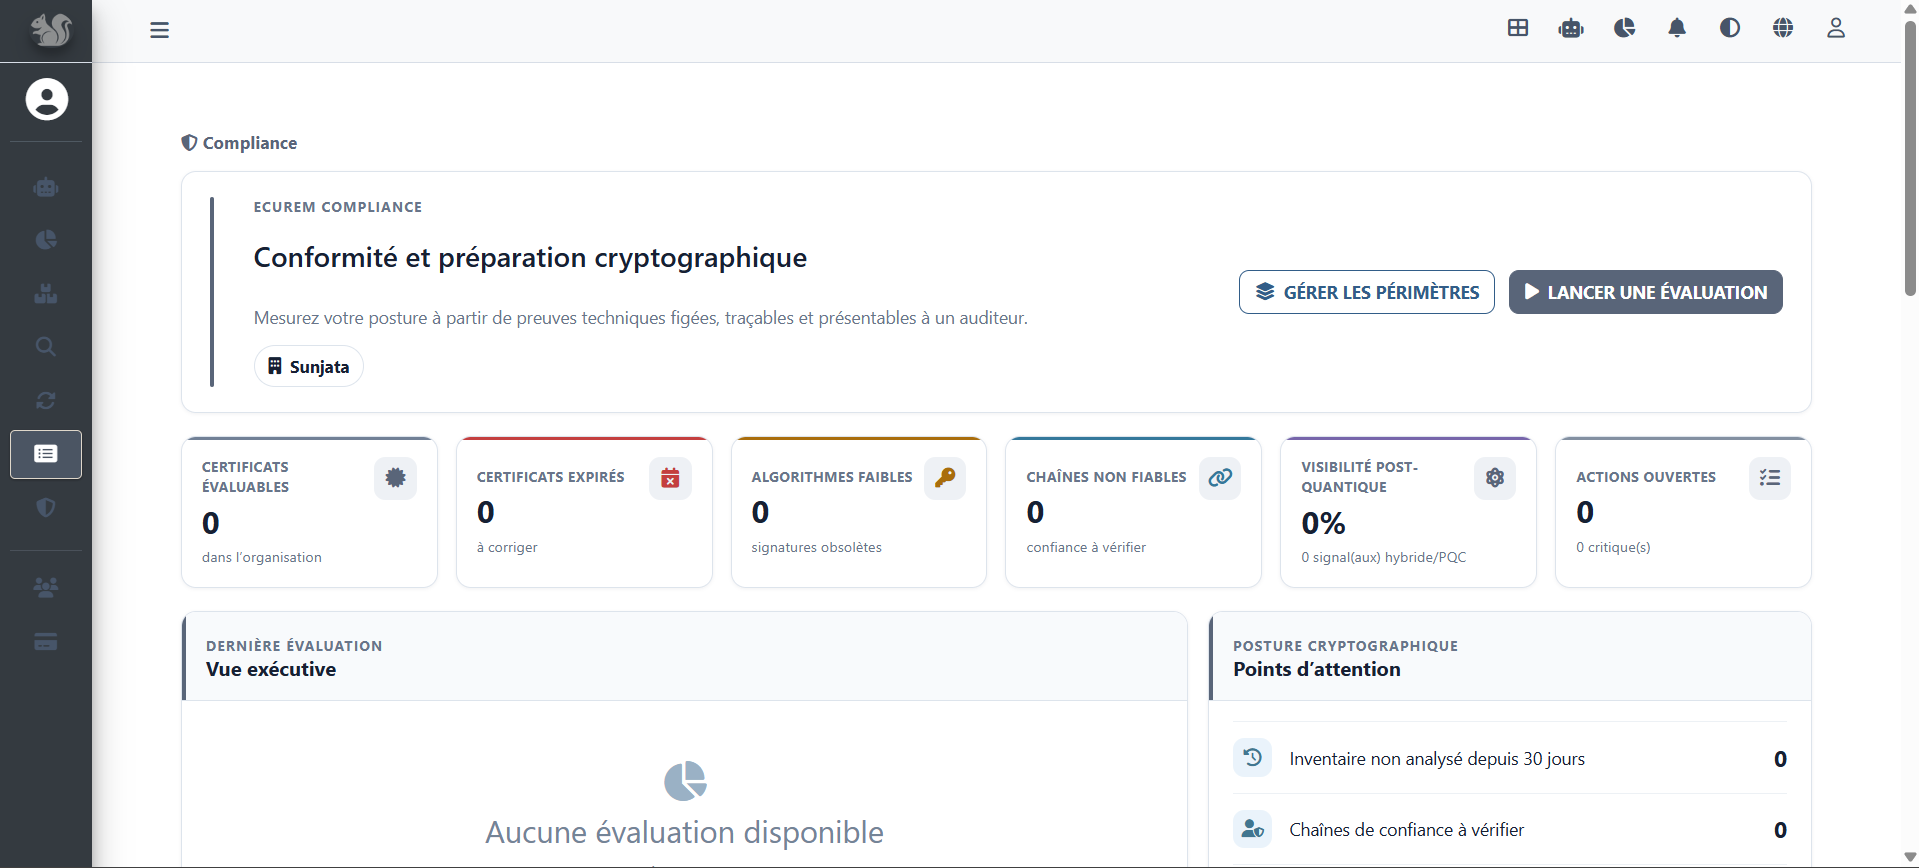
Centralisez la découverte et l’inventaire des certificats et des actifs cryptographiques, le renouvellement, la conformité, la crypto-agilité et les opérations PKI privées dans une plateforme bilingue conçue pour rendre les opérations cryptographiques observables et gouvernables.
Discovery réduit les angles morts en trouvant les certificats et les actifs cryptographiques dans les environnements exposés et internes, y compris les observations CBOM locales, puis en alimentant des inventaires gouvernés.
Suivez certificats, domaines, émetteurs, actifs cryptographiques, algorithmes, protocoles, bibliothèques, clés, posture post-quantique, expirations, tags et responsabilités depuis une source opérationnelle unique.

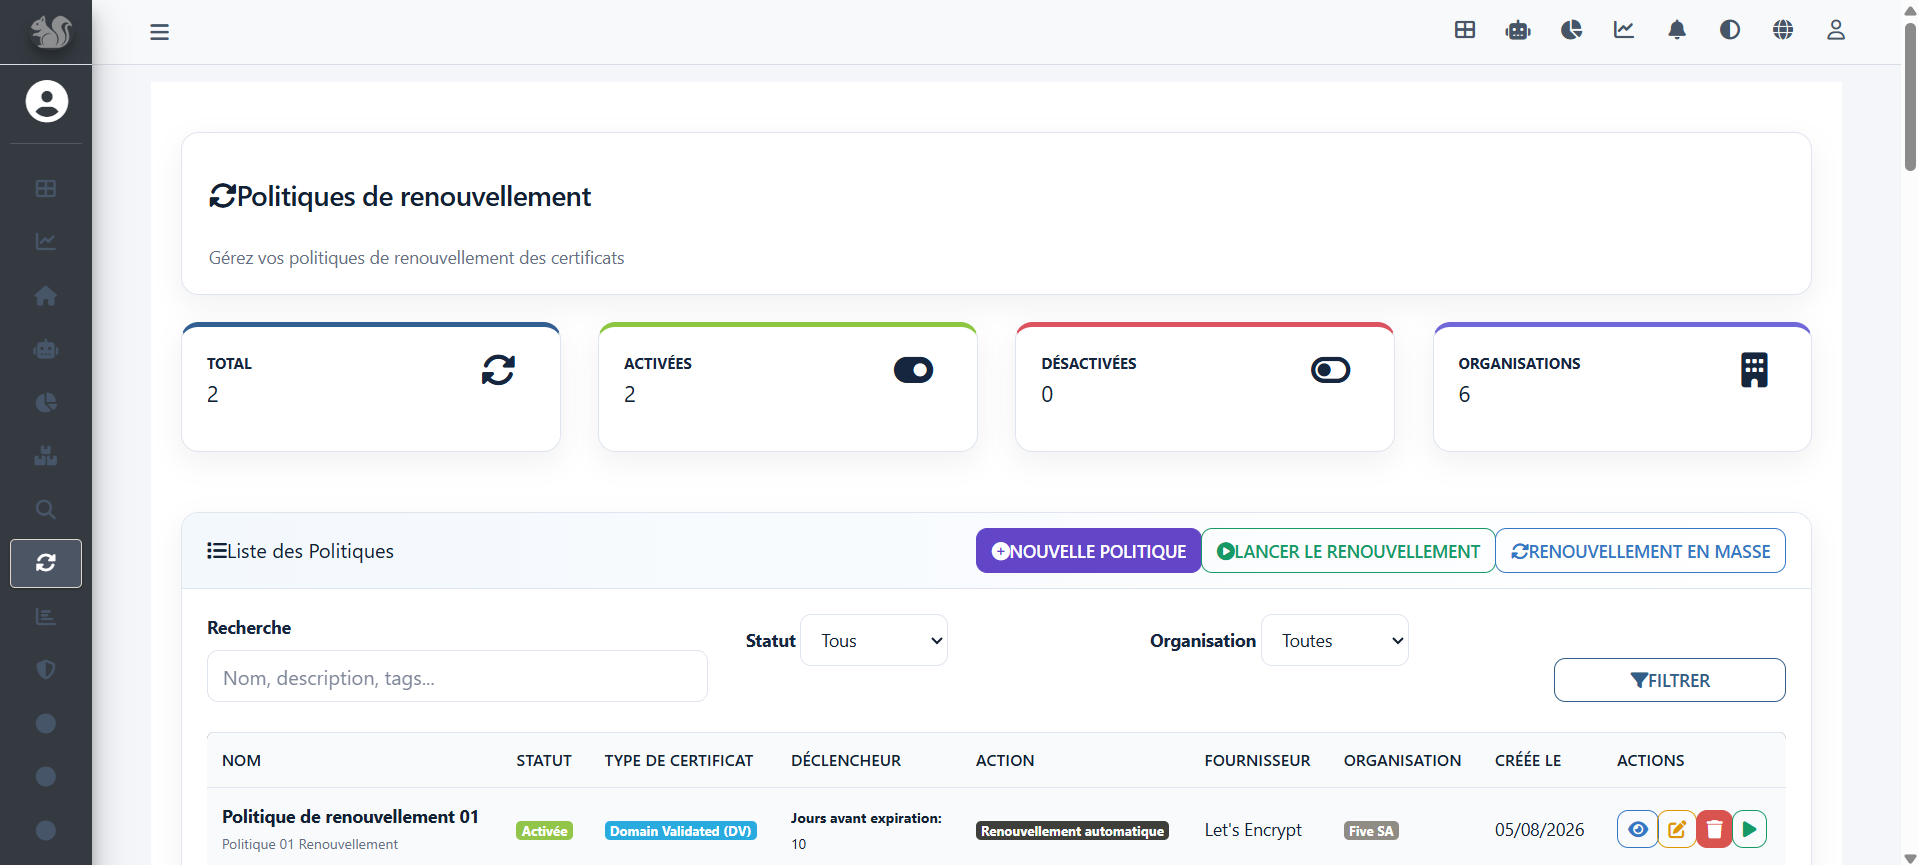
Utilisez une orchestration pilotée par politiques avec workflows ACME/DNS, délégation cPanel AutoSSL et vérification TLS indépendante après déploiement.

Rapprochez l’évaluation des politiques, les preuves et les exceptions des opérations liées aux certificats et aux actifs cryptographiques.

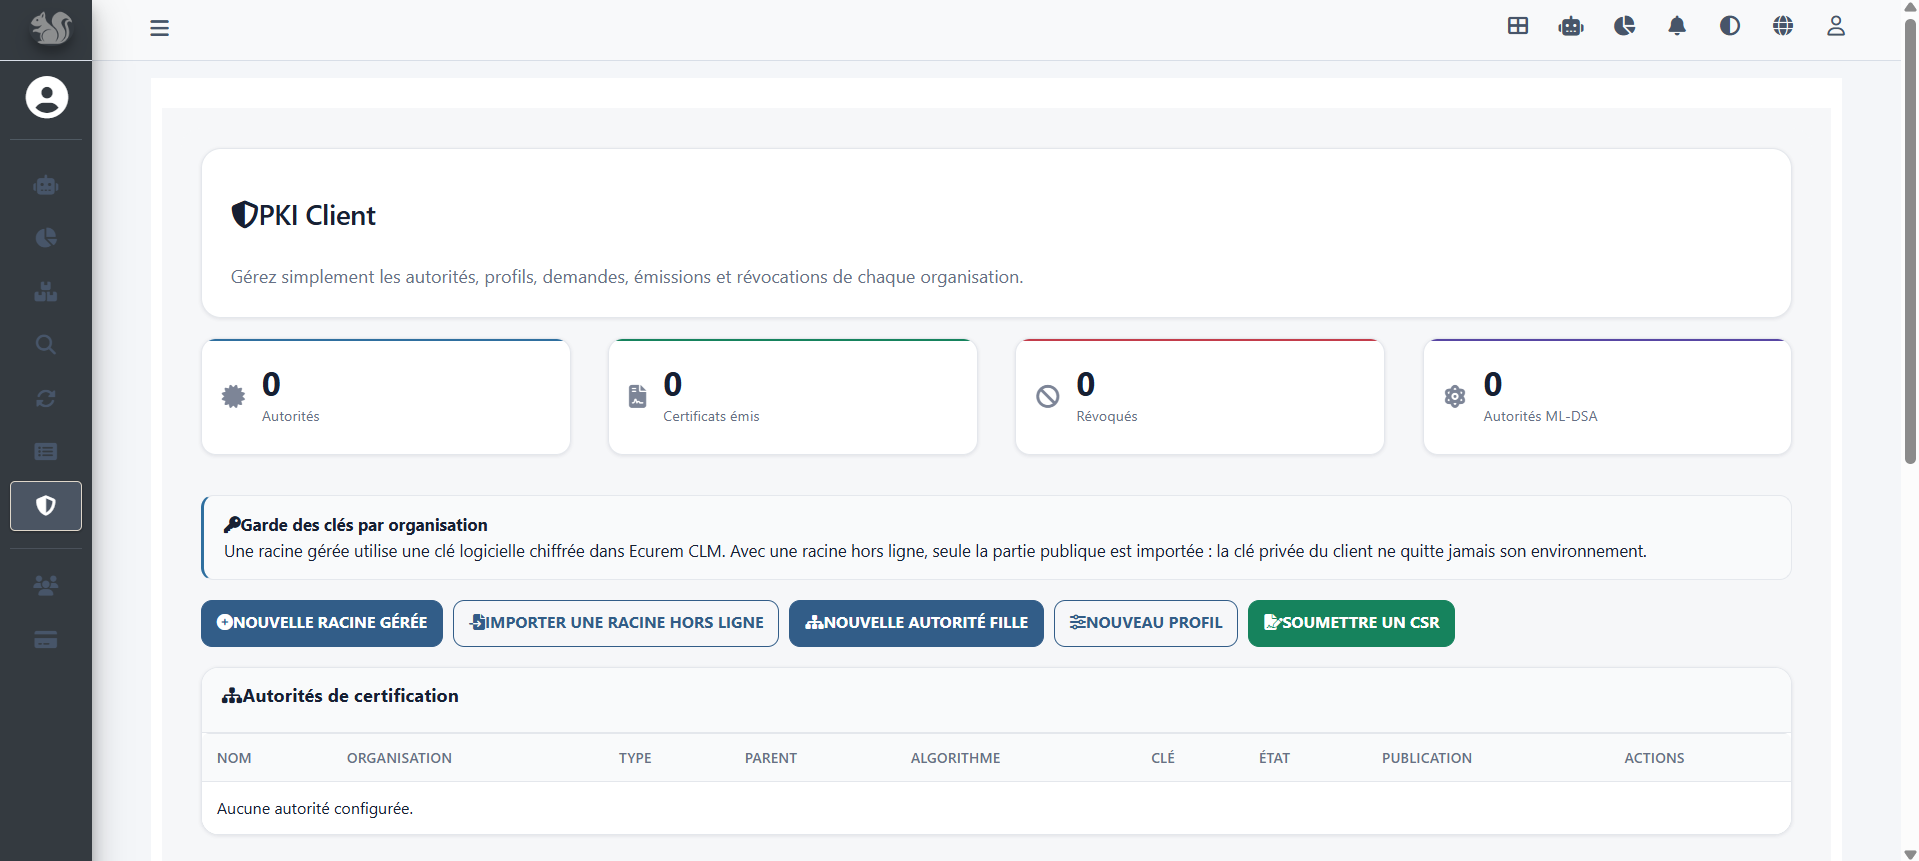
Opérez des autorités de certification internes et des workflows de certificats privés aux côtés de la gouvernance TLS publique.

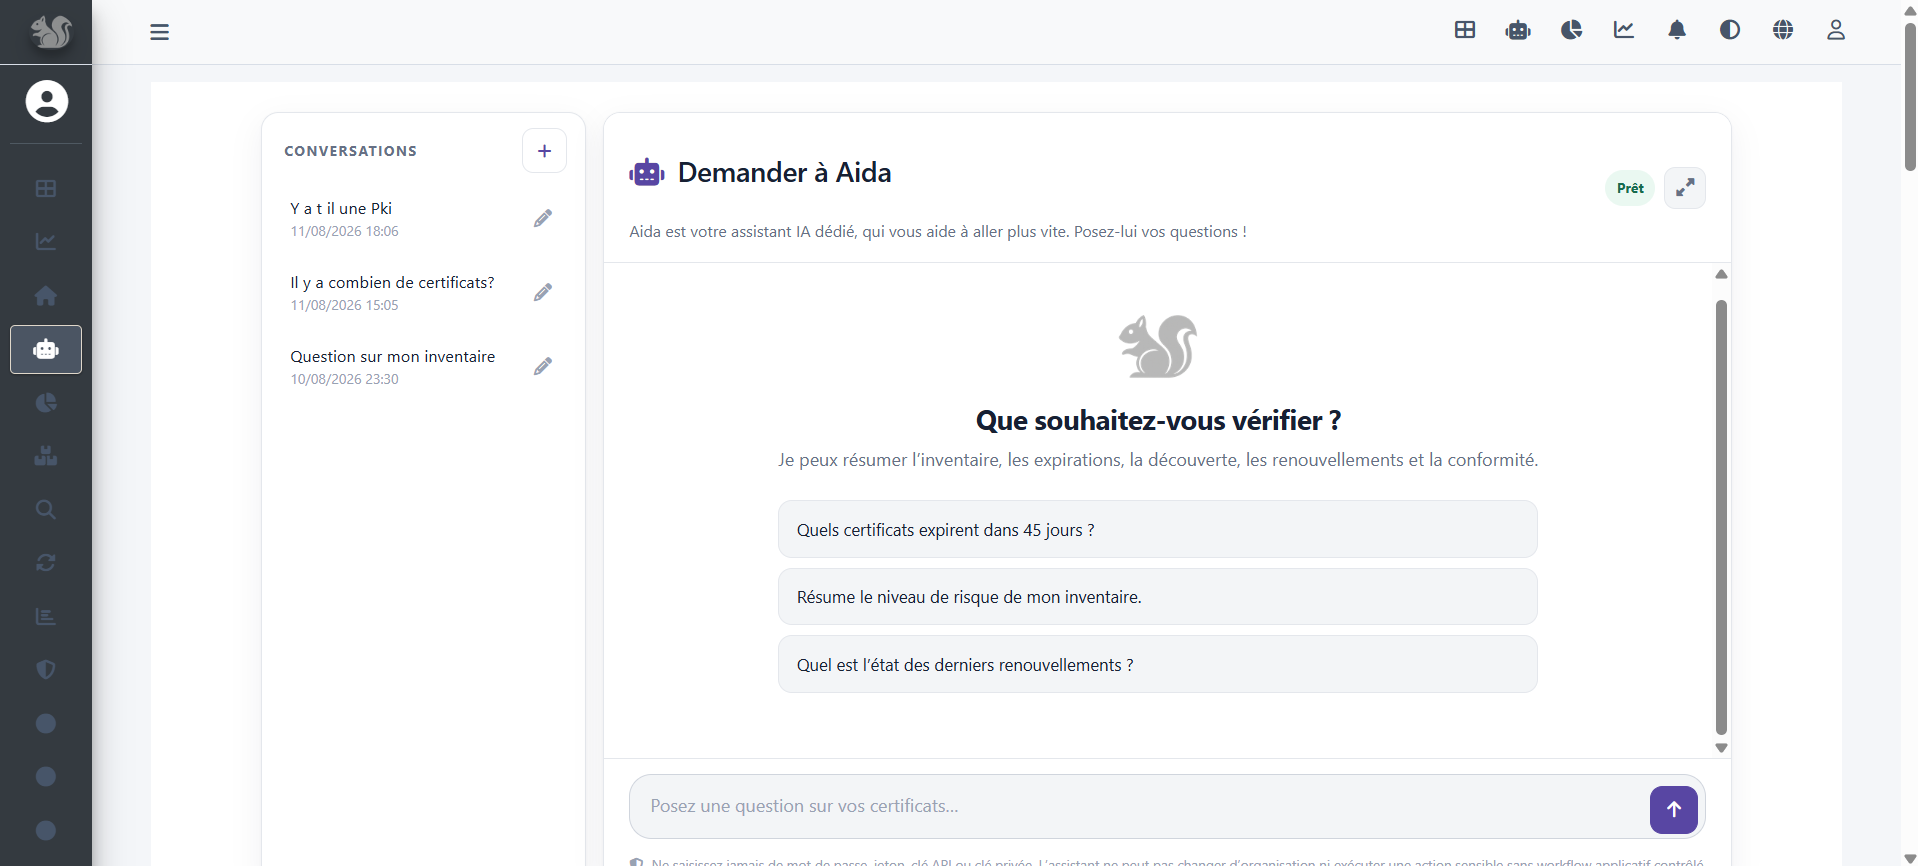
Guidez les utilisateurs dans les actions de la plateforme et les questions opérationnelles sans transformer le CLM en boîte noire.

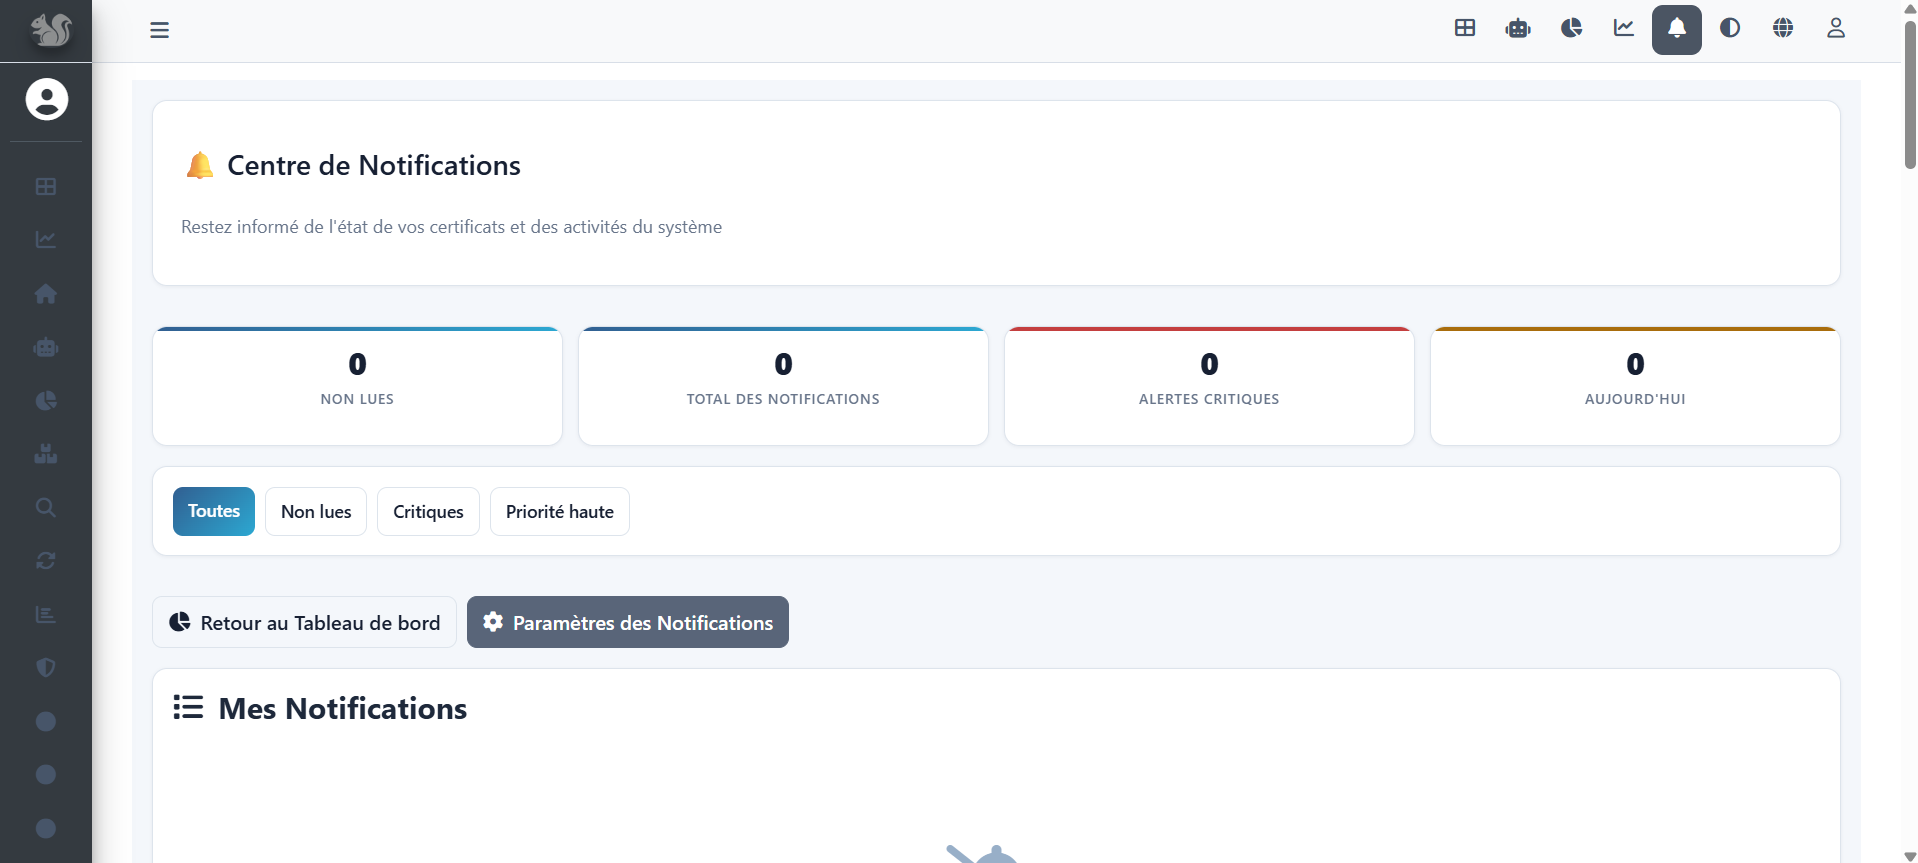
Centralisez les notifications non lues, critiques et prioritaires liées aux certificats afin d’agir avant que la continuité de service ne soit affectée.

Une même plateforme, avec des modèles de déploiement adaptés à vos exigences de sécurité, de souveraineté, de résidence des données et d’exploitation.
Utilisez Ecurem CLM comme service infonuagique géré, sans avoir à exploiter l’infrastructure applicative sous-jacente.
Disposez d’une instance Ecurem CLM dédiée, hébergée selon vos exigences opérationnelles et de localisation des données, notamment au Québec ou au Canada lorsque requis.
Déployez Ecurem CLM dans votre propre infrastructure, votre cloud privé ou votre environnement contrôlé lorsque vos exigences d’architecture, de sécurité ou de souveraineté l’imposent.